摘要
欧盟《网络弹性法案》(CRA)已进入强制执行阶段,制造商面临SBOM生成、漏洞管理、24小时通报与安全设计等核心义务。本文以艾体宝ONEKEY平台为例,完整演示从固件上传、自动分析、SBOM生成、AI漏洞检测、Compliance Wizard合规评估,到生成合规报告与证据链、持续监控版本迭代的全流程,帮助企业系统化落地CRA合规,缩短合规周期,应对监管审查与第三方认证。
欧盟《网络弹性法案》(CRA)已进入强制执行倒计时。2026年9月11日起,制造商关于漏洞披露与管理的义务正式强制执行——发现产品存在被主动利用的漏洞或严重安全事件,必须在24小时内向ENISA等机构报告。2027年12月,所有受影响产品须满足完整安全要求,违规最高罚1500万欧元或全球年营业额2.5%。
CRA合规不是一次性审计,而是覆盖产品全生命周期的持续工程。本教程以ONEKEY平台为例,演示从固件上传到合规报告生成的完整实操流程,帮助企业系统化落地CRA合规。
CRA合规四大核心义务
在动手实操前,先明确CRA对产品开发和维护阶段的四项核心技术要求,这决定了工具选型和流程设计的方向:
| 核心义务 | 法规要求 | 实操难点 |
|---|---|---|
| SBOM生成与管理 | 提供完整软件物料清单,列明第三方组件、版本、来源 | 嵌入式系统组件繁多、依赖关系复杂,手工梳理易遗漏 |
| 漏洞管理与CVE检测 | 主动、持续识别产品中所有已知漏洞 | 海量组件+不断更新的CVE库,人工检测覆盖不全 |
| 24小时漏洞通报 | 严重漏洞24小时内向ENISA通报 | 人工流程的评估和上报材料准备难以在此时效内完成 |
| 安全设计原则 | 安全内建于开发生命周期早期 | 缺乏自动化检查工具,仅靠流程和培训难以一致落实 |
第一步:固件上传与自动分析
上传固件
- 登录 ONEKEY 平台 Dashboard
- 上传产品固件文件(支持常见固件格式)
- 平台自动启动二进制提取和组件分析
- 等待分析完成(通常数分钟到数小时,取决于固件复杂度)
分析结果概览
分析完成后,平台自动输出:
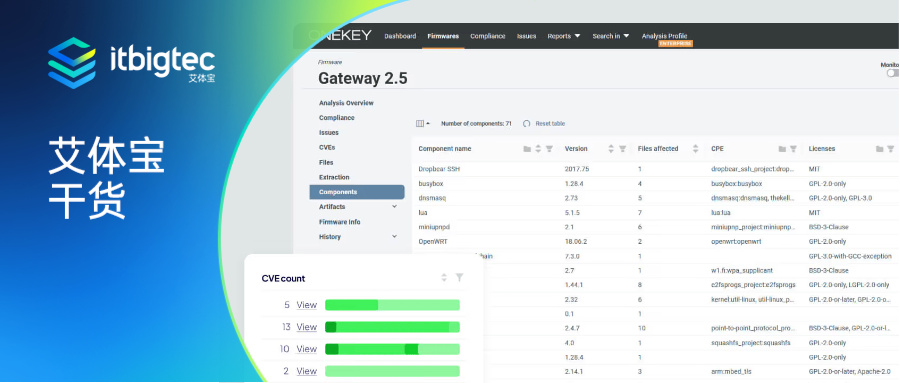
- 完整组件清单(包含直接和间接依赖)
- 已识别的安全漏洞列表
- 安全配置问题(如弱口令、未加密通信、固件更新缺陷)
- 固件后门检测结果
与传统人工分析相比,ONEKEY可将传统耗时5天的固件分析缩短至30分钟内,AI驱动的检测技术将效率提升约40倍。
第二步:SBOM生成与漏洞检测
自动生成标准化SBOM
ONEKEY从固件二进制直接生成SBOM,识别包、版本和依赖关系,即使供应商数据不完整也能工作。输出格式支持:
- SPDX:国际标准化组织认可的标准格式
- CycloneDX:OWASP维护的开源SBOM标准
这两种格式均被CRA认可,可直接用于合规文档和客户安全审查。
AI 驱动的漏洞影响评估
ONEKEY的漏洞检测不是简单比对CVE数据库,而是利用AI/ML技术对每个CVE进行影响评估:
- 检查该CVE是否实际影响你的固件——而非泛化的组件列表
- 过滤掉不相关、已缓解或不可利用的发现
- 对接CVE/NVD/OSV漏洞库,7×24小时监测零日威胁
这一机制可过滤超过60%的误报,让团队聚焦于真正有产品影响的漏洞。
漏洞优先级排序
平台对接权威漏洞库后,对检测到的漏洞进行优先级排序:
| 优先级 | 修复时限建议 | 说明 |
|---|---|---|
| 关键漏洞 | 30天内 | 可被远程利用且影响核心功能 |
| 高风险漏洞 | 90天内 | 需特定条件触发但影响较大 |
| 中低风险 | 按版本迭代 | 影响有限或利用难度高 |
实操提示:优先级排序应结合CRA的24小时通报义务。对于被主动利用的严重漏洞,先启动通报流程,再并行推进修复。
第三步:使用Compliance Wizard进行合规评估
Compliance Wizard 概述
ONEKEY Compliance Wizard是一个交互式合规向导,引导你逐条评估产品是否符合目标安全标准的要求。目前支持的法规和标准包括:
- EU Cyber Resilience Act (CRA)
- IEC 62443-4-2(工业自动化组件安全要求)
- ETSI EN 303 645(消费物联网安全基线)
- EN 18031-1(无线电设备安全要求)
- NIST IR 8259A(IoT设备安全能力基线)
- OWASP Top 10 IoT
- UK PSTI Act 2022
- UN Regulation No. 155
- 以及更多标准
合规评估操作流程
进入Compliance Wizard:
- 在Dashboard中选择目标固件
- 进入 Firmware Analysis 视图
- 点击 Compliance → Compliance Wizard
- 在下拉菜单中选择适用标准(如 EU Cyber Resilience Act)
逐条评估:
Compliance Wizard 将法规要求逐条拆解,每条以彩色方块标识状态:
| 颜色 | 含义 |
|---|---|
| 红色 | 违规 |
| 绿色 | 未违规 |
| 蓝色 | 需人工检查 |
| 灰色 | 不适用 |
对于每条要求,你可以:
- 接受平台建议:点击”Apply suggestion”采纳ONEKEY的自动评估
- 自定义声明:从 Claim 下拉菜单选择自定义评估结果,并填写支持论据
- 查看支撑材料:点击”Supporting materials”查看导致”违规”判定的 CVE 和安全问题
重要提示:ONEKEY 的自动评估基于固件中可获取的信息,建议始终进行人工复核以确保准确性。
上传支撑材料:
部分标准要求上传额外材料。在 Product Info 部分点击”View” → “Upload supporting files”上传。所有支撑材料会包含在最终合规报告中。
合规概览可视化
Compliance Overview 功能以图表形式展示固件在多个安全标准下的合规状态:
- 通过 Guidelines 下拉菜单选择关注的标准
- 用鼠标悬停节点可高亮其关联——显示解决哪些漏洞可以同时满足哪些合规要求
- 点击组件可显示影响相关条款的具体安全问题或 CVE
这一功能帮助你在修复漏洞时兼顾多个合规标准,避免”修一个标准、漏另一个标准”。
第四步:生成合规报告与证据链
生成合规报告包
评估完成后,点击”Generate bundle”生成包含平台所有信息的.zip文件。报告包内容包括:
- 合规状态详情
- 漏洞检测记录
- 安全问题清单
- 上传的支撑材料
- 修复记录和审计日志
导出合规项
如仅需合规项数据,可点击”Export Compliance Items”导出为CSV或JSON格式,包含:
- 标准标题、章节标题、要求标题
- 具体要求描述
- 问题背景和解决方案
- ONEKEY评估类型
证据链完整性
所有检测过程、结果和修复记录自动归档,形成可追溯、可核验的完整证据包。这对于应对监管审查和通过第三方认证至关重要—CRA要求关键产品必须通过欧盟授权的第三方合格评定机构认证。
认证路径
| 产品类型 | 认证路径 | 报告用途 |
|---|---|---|
| 普通产品 | 自我符合性声明 | ONEKEY可生成带签名的合规声明 |
| 关键产品(防火墙、加密模块等) | 第三方公告机构认证 | 报告包可直接提交给Bureau Veritas、TÜV、DEKRA等机构 |
第五步:持续监控与版本迭代
持续监控机制
CRA 合规不是一次性工作。产品发布后,新漏洞会不断披露,新版本固件需要重新评估。ONEKEY 通过三重机制保障持续合规:
- 自动化监控:对新版本固件自动重新检测,对比差异并高亮变更
- 动态更新:CVE / NVD 漏洞库与法规规则库实时同步
- 流程集成:将安全检查点嵌入 CI/CD 流水线,确保合规成为默认标准
版本迭代操作
当发布新版本固件时:
- 上传新版本固件到平台
- 平台自动检测与上一版本的差异
- 高亮新增组件、新增漏洞和合规状态变化
- 对变更项进行 Compliance Wizard 评估
- 生成新版本合规报告包
无需重新输入所有信息——只需关注变更部分。
供应链合规延伸
除了自身产品,CRA 还要求企业对供应链安全负责。建议在供应商合同中加入 CRA 合规条款,要求供应商提供标准化 SBOM 和安全声明。ONEKEY 的 SBOM 管理能力可支撑供应链全链路合规,实现从固件、开源组件到更新发布的全生命周期管控。
常见问题 Q&A
Q:ONEKEY 与通用 SCA / 安全扫描工具的主要区别是什么?
A:ONEKEY 专注 CRA 与固件合规,无需源码即可生成标准 SBOM,利用 AI 做漏洞影响评估。通用 SCA 工具依赖源码、缺少合规模板,难以覆盖嵌入式 / IoT 设备,无法一站式满足 CRA 全生命周期要求。
Q:实施 ONEKEY 完成 CRA 基础合规通常需要多长时间?
A:标准化产品约 1-2 周完成首次检测、SBOM 生成与差距分析。复杂关键产品含第三方认证准备,约 1-3 个月可落地核心合规能力。借助自动化平台,整体合规周期可压缩 60% 以上。
Q:ONEKEY 如何保障 CRA 合规质量与结果有效性?
A:采用专利二进制提取确保分析深度,对接权威漏洞库与 CRA 法规原文。输出文档适配认证要求,持续更新规则库适配法规变化,全程留痕可审计,支撑监管核查与认证通过。
Q:Compliance Wizard 的自动评估是否可以完全依赖?
A:不建议完全依赖。ONEKEY 的自动评估基于固件中可获取的信息,建议始终进行人工复核。平台支持自定义声明和上传支撑材料,以补充自动评估的局限。
Q:ONEKEY 支持哪些安全标准?
A:支持 EU CRA、IEC 62443-4-2、ETSI EN 303 645、EN 18031-1、NIST IR 8259A、OWASP Top 10 IoT、UK PSTI Act 2022、UN R155 等多项标准,且标准列表持续更新。
Q:没有源代码也能使用ONEKEY吗?
A:可以。ONEKEY 基于专利二进制提取技术,无需源代码、设备或网络访问即可分析固件,这样别适合源码保密的 IoT 和嵌入式设备场景。