摘要
MCP协议统一了AI智能体发现和调用外部工具的方式,但原生缺少企业级身份、权限、审计和成本治理能力。本文以企业AI团队实操视角,解释什么是MCP网关、MCP网关与MCP服务器及API网关的区别,分析智能体直连工具的凭证泛滥、工具过度暴露、可观测性差和故障爆炸半径大等风险,并梳理企业级MCP网关的核心能力:统一身份与细粒度权限、集中式工具注册、全链路审计、凭证托管和环境隔离。
AI Agent 直连各类业务系统时,存在凭证分散、权限不可控、审计缺失、误操作风险大等问题。MCP 协议虽统一了模型调用工具的标准,但原生缺少企业治理能力,规模化落地极易失控。
MCP 统一了工具发现与调用方式,并提供授权机制。但在企业规模化使用 MCP 工具时,还需要集中管理跨系统的身份、工具权限、审计和调用策略,MCP 网关为这些治理需求提供统一入口。MCP 网关不等同于 MCP 服务器或 API 网关,它是面向 AI 智能体的独立控制层,而非简单流量转发组件。
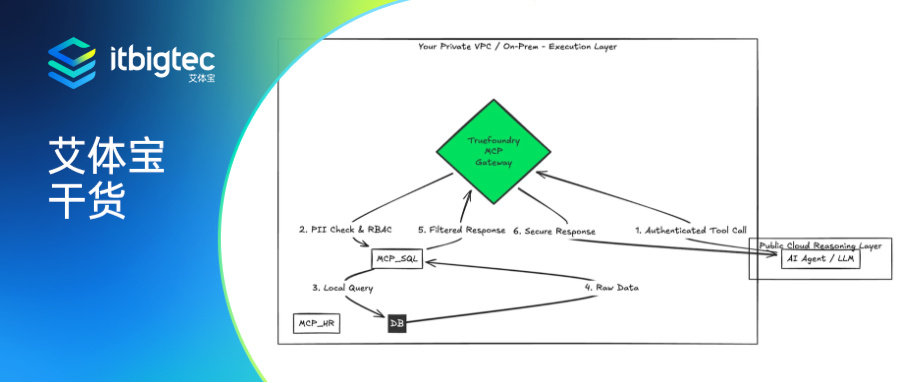
艾体宝 TrueFoundry MCP 网关支持部署在自有云内,提供身份透传、工具权限裁剪、集中审计与凭证托管,对智能体工具调用做前置策略管控,将 AI 智能体从实验原型转为安全可控的生产级执行组件。
为什么 AI 智能体需要标准化集成层?
传统大模型主要生成文本,而现代 AI Agent 已能查询数据库、修改工单、发送邮件并触发自动化流程。一旦智能体具备实际执行能力,架构设计就不再只是开发效率问题,更关乎业务安全。
如果每个智能体都独立对接 GitHub、Slack、CRM 等系统,凭证、访问规则和日志就会分散在不同代码与配置中。随着工具和智能体数量增加,集成维护成本不断上升,企业也难以准确掌握各智能体的访问范围与执行行为。
标准化集成层的价值,在于统一工具接入方式,并为后续的权限控制、审计和风险管理建立基础。
什么是模型上下文协议(MCP)和 MCP 网关?
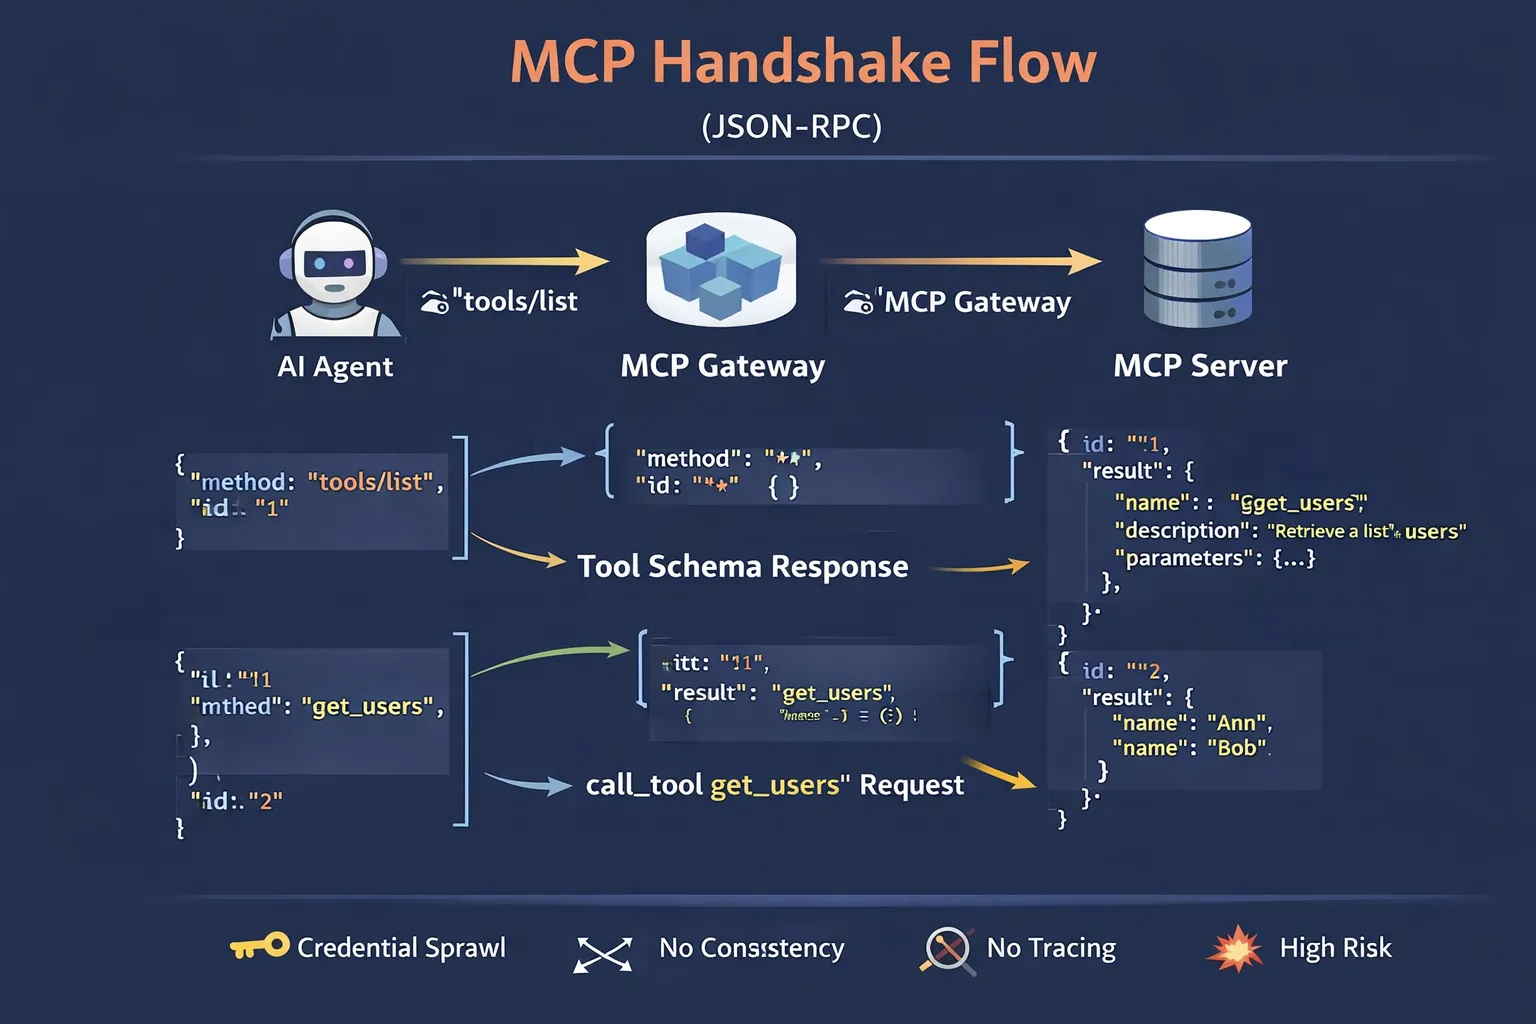
模型上下文协议(MCP)是一套开放协议,用于标准化 AI 应用发现和调用外部工具的方式。MCP 客户端连接服务器后,可以通过 tools/list 获取可用工具及其参数定义,再通过 tools/call 发起工具调用。无论后端对接的是数据库、代码仓库还是业务 API,智能体都能通过统一协议与之交互。
MCP 减少了重复开发定制连接器的工作,但协议标准化不等于安全治理标准化。工具的可见图、用户身份、调用权限和审计机制,仍需要额外的控制能力。
如果说 MCP 定义了模型”如何”调用工具,那么 MCP 网关定义了”谁”可以调用,以及在什么条件下调用。
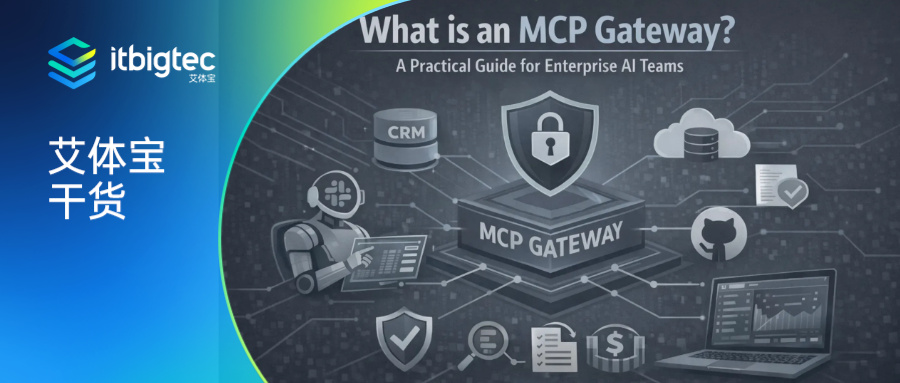
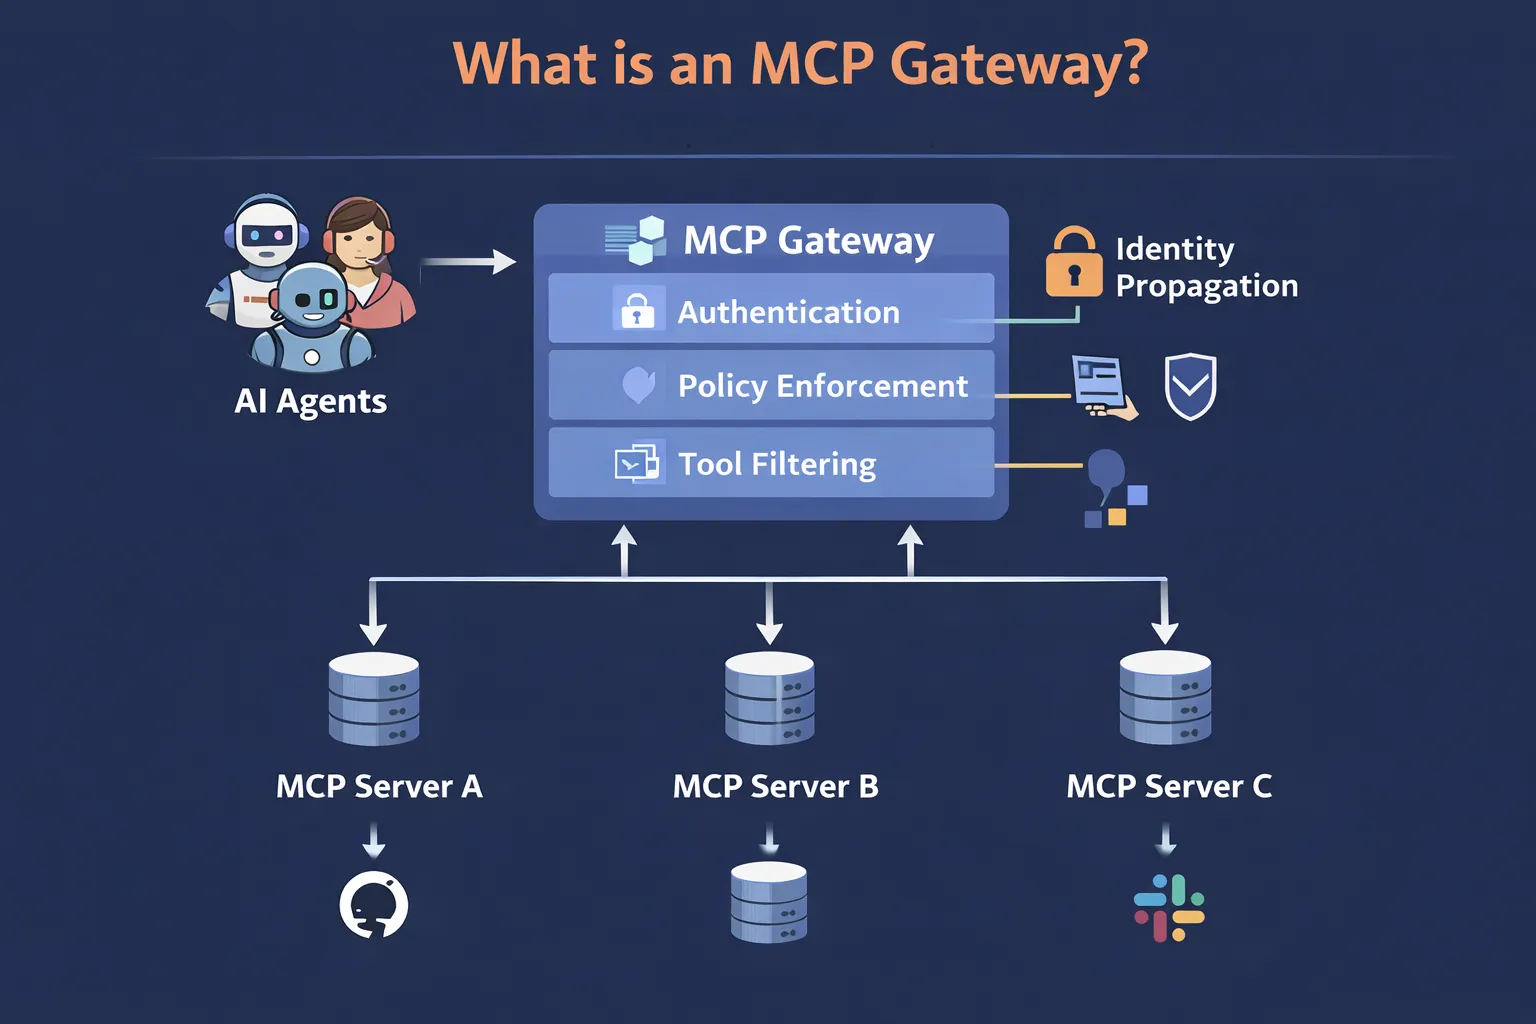
MCP 网关部署在 AI Agent 与一个或多个 MCP 服务器之间,作为工具发现和调用的统一入口。请求经过网关校验与策略处理后,再转发至对应服务器。
其核心职责包括:
- 工具发现管控:按智能体、用户或团队限制可见工具。
- 请求路由:将工具调用转发至对应 MCP 服务器。
- 身份认证:验证调用身份,并在适用场景下向下游传递用户身份。
- 策略执行:在调用前检查权限、参数和配额,拦截不符合规则的请求。
通过增加统一控制层,企业无需将所有治理逻辑分别写入每个智能体或 MCP 服务器,即可集中管理工具访问。
MCP 在企业环境中的原生短板
MCP 解决了交互标准化问题,但企业生产环境还面临几类治理缺口:
- 权限控制不足:协议本身不提供完整的企业级 RBAC 和工具级授权体系,权限需要由额外机制实现。
- 审计分散:不同服务器各自记录日志,难以统一还原跨系统调用链路。
- 成本治理缺失:MCP 本身不负责 Token 统计、预算管理或调用额度控制。
- 工具暴露过多:智能体接触大量无关工具,会增加选择难度、推理负担和潜在风险。因此,MCP 适合承担标准化交互职责,而企业还需要独立的治理层来约束智能体的实际执行行为。
MCP 网关在生产级 AI 系统中的定位
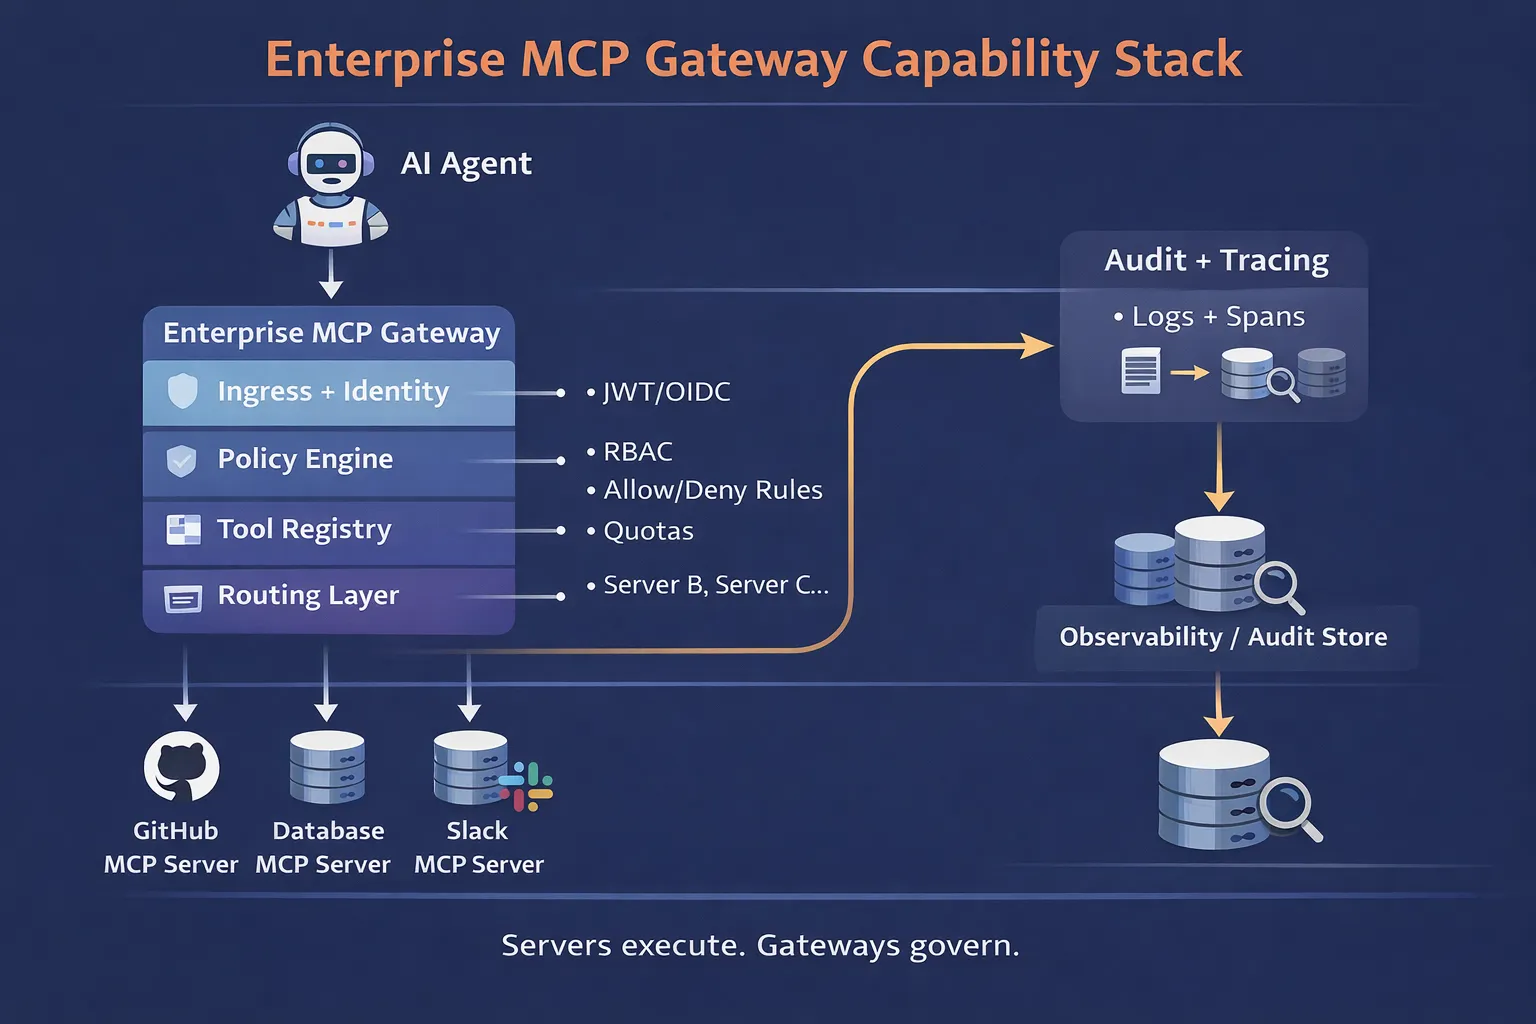
在生产环境,MCP 网关不只是路由代理,更像是叠加在多个执行平面之上的控制平面。
- 执行平面:即各个 MCP 服务器。对接 GitHub、Postgres、Slack、内部 API、遗留系统,负责实际执行操作并返回结果。
- 控制平面:由网关承担。决定哪个智能体可以看到哪些工具、使用什么身份执行、受到哪些约束。
这种分层设计改变了风险管控模式。MCP 网关是专门面向 MCP 流量的反向代理,具备普通代理不支持的安全能力。
其中,身份透传和工具裁剪尤为关键。
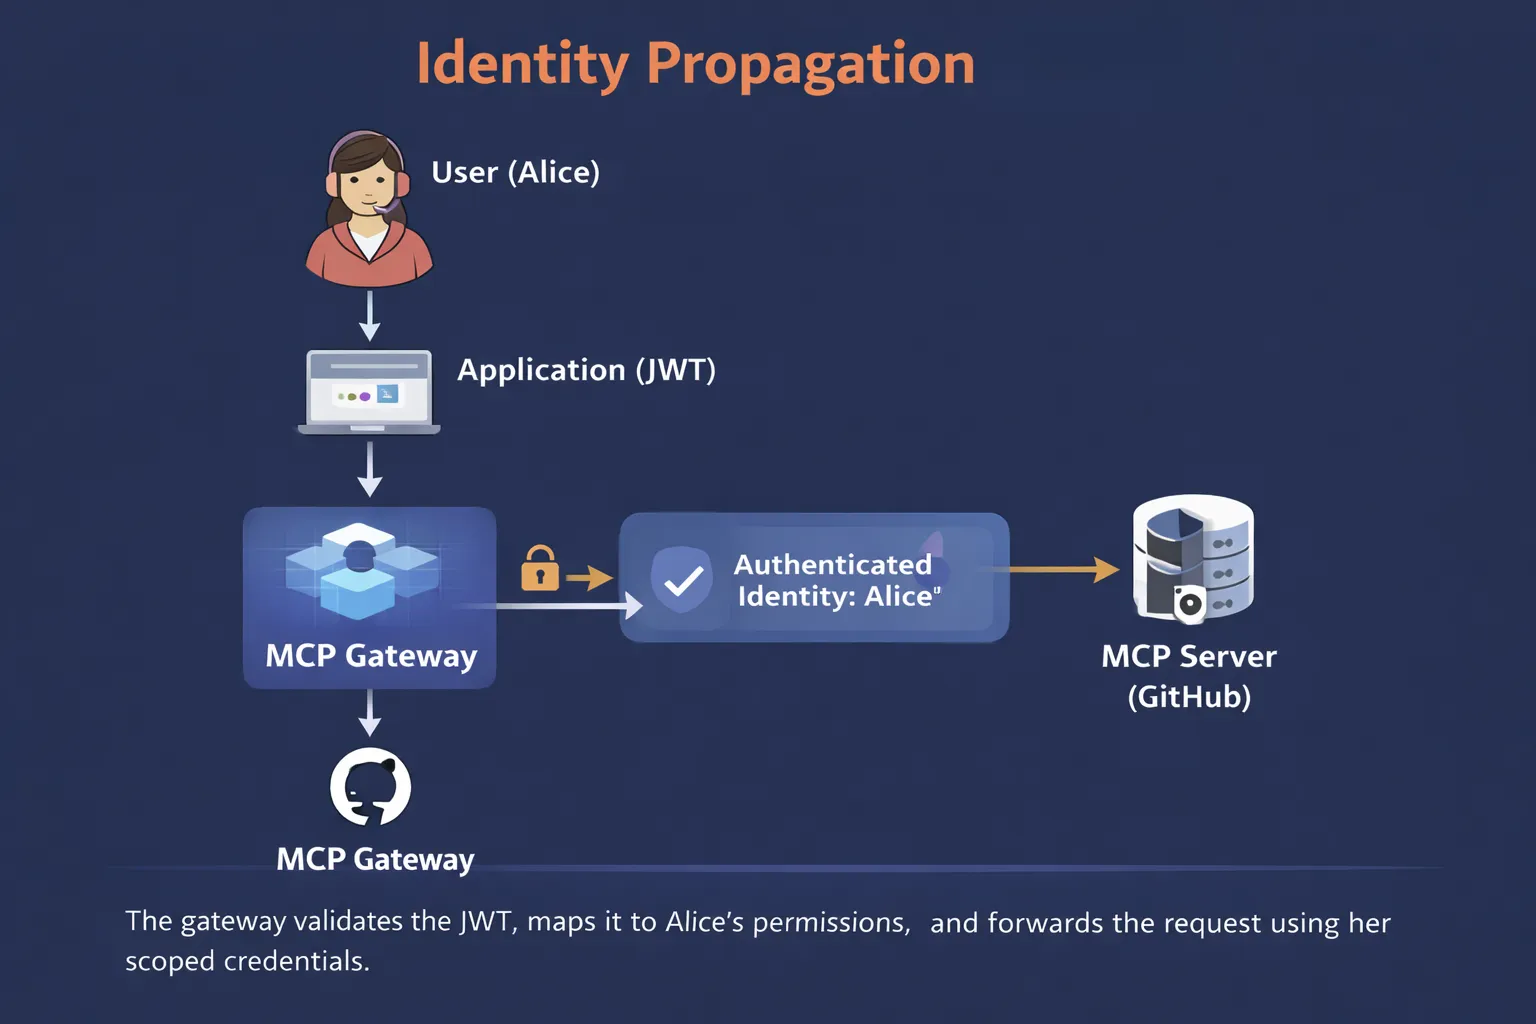
身份透传:在支持相应身份协议和下游授权机制的场景中,网关可校验 JWT/OIDC 身份信息,并将用户身份传递给后端。智能体代表用户执行操作时,仍应遵守该用户实际拥有的权限,而不是默认使用高权限共享账号。
工具裁剪:网关可按权限过滤 tools/list 返回的工具,仅向特定智能体暴露必要能力。例如,客服智能体只需访问工单查询和更新工具,无需看到数据库管理或生产部署工具。
此外,网关可以在工具执行前检查请求参数、权限和策略,减少未经授权或不符合业务规则的操作。需要注意,调用后的检查无法自动撤销已经产生的外部副作用。
缺少 MCP 网关会带来哪些安全与运维风险?
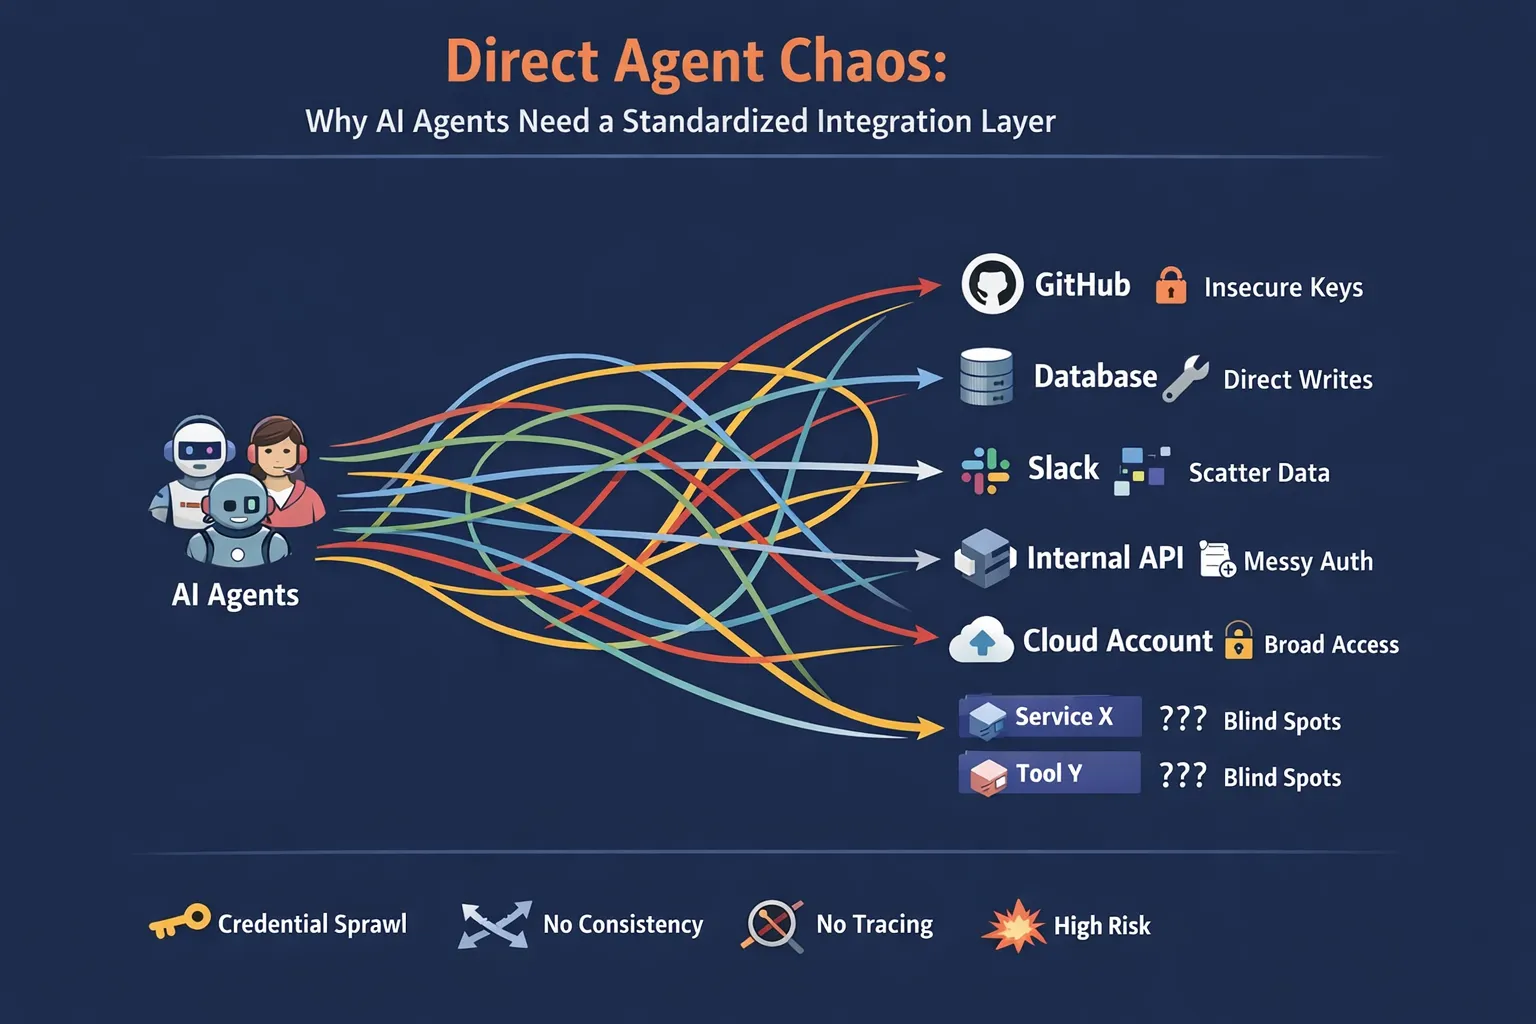
智能体直连工具看似高效,但故障风险点很多。
- 凭证泛滥:每个智能体维护独立 API 密钥或服务账号。密钥散落在环境变量、配置文件、各类密钥存储。轮换凭证十分繁琐;一旦工作流被入侵,想要撤销访问权限更是困难,没有统一阻断点。
- 工具过度暴露:智能体直连全部 MCP 服务器时,
tools/list返回大量工具。工具空间越复杂,模型推理压力越大,更容易选错工具。安全水平和模型性能同步受损。 - 可观测性差:没有网关聚合 MCP 流量,排查智能体行为需要翻阅多台 MCP 服务器日志,没有统一执行时序,调试只能靠猜测。
- 故障爆炸半径大:智能体直接使用高权限凭证对接生产系统,一旦理解指令出错,会立刻触发不可逆操作。
缺少控制层,不只是架构不够优雅,风险会持续累积。
MCP 网关、MCP 服务器、API 网关有什么区别?
| 类型 | 核心职责 |
|---|---|
| MCP 服务器 | 对接具体系统,暴露工具并执行实际操作 |
| MCP 网关 | 管理智能体的工具访问、身份、策略和调用路由 |
| API 网关 | 管理传统 API 流量,处理路由、鉴权、限流等 |
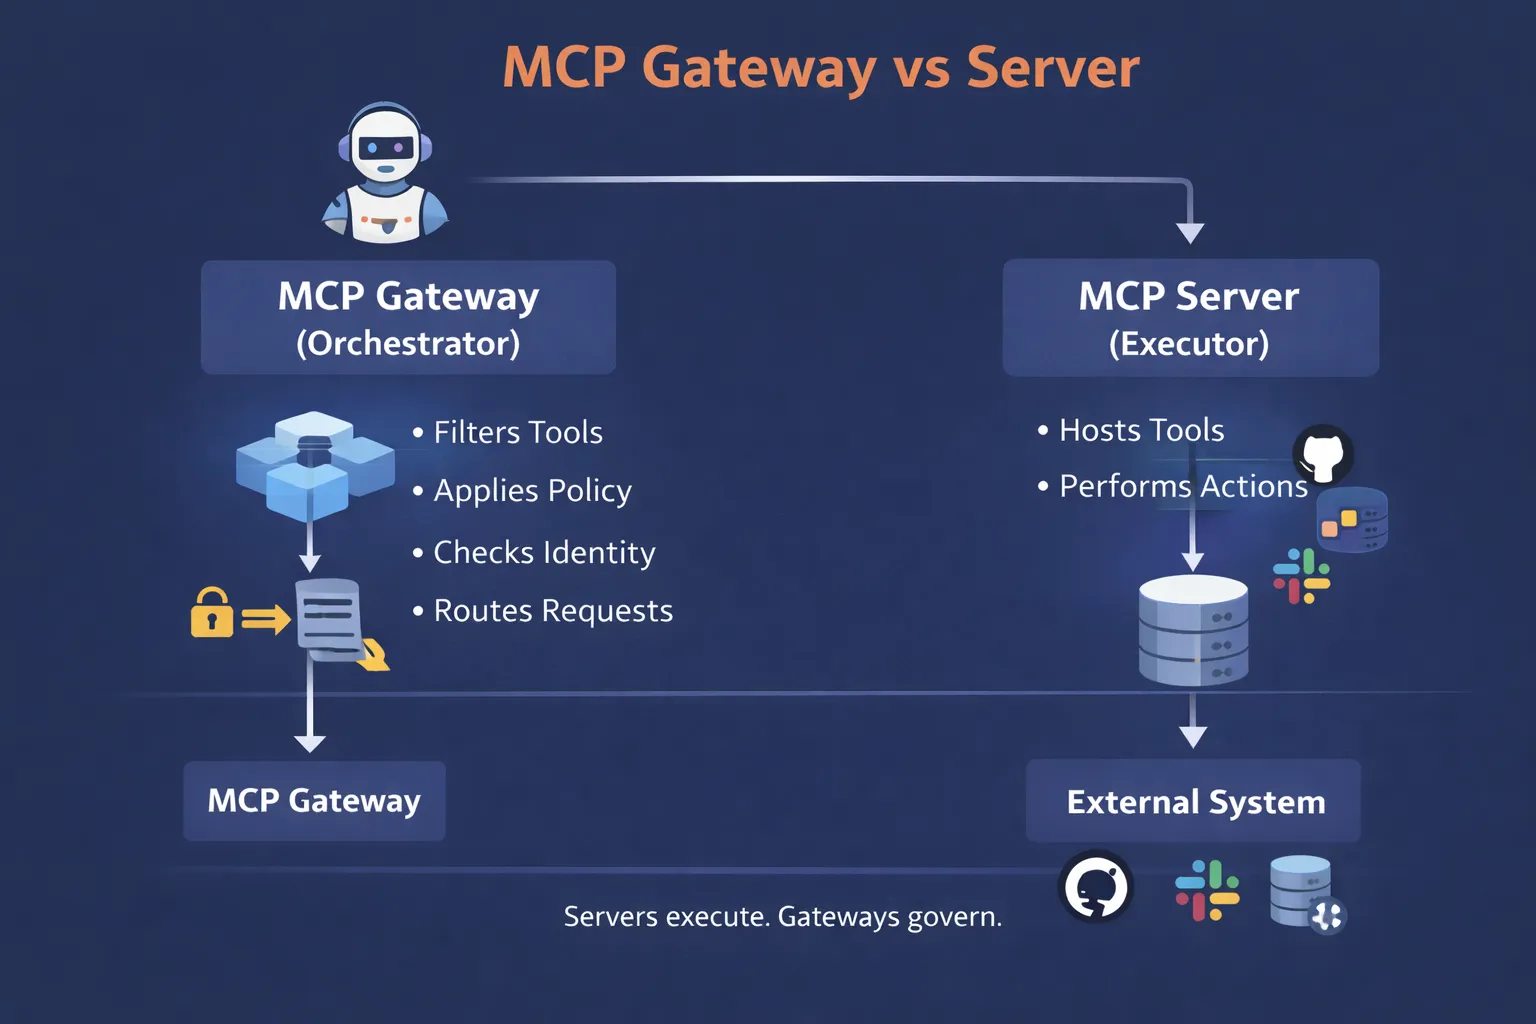
MCP 网关不能替代 MCP 服务器,也不能简单取代 API 网关。MCP 服务器提供执行能力,API 网关管理传统接口流量,MCP 网关则针对智能体驱动的工具调用提供专门的治理层。三者可以在企业架构中协同工作。
企业级 MCP 网关的核心能力
企业在评估 MCP 网关时,应重点关注:
- 统一身份与细粒度权限:支持身份验证,并按用户、团队、智能体或工具配置访问范围。
- 集中式工具注册:统一登记和管理 MCP 服务器,按需向不同智能体开放工具。
- 全链路审计:关联调用身份、请求、策略决策与执行结果,便于故障定位和合规审查。
- 凭证集中托管:减少密钥散落在智能体代码和运行配置中的情况。
- 环境隔离:区分开发、测试与生产环境,限制非生产智能体访问生产工具。
例如,可将客服智能体的工具范围限制为 github.list_issues、github.get_comments 和 crm.update_ticket,避免其接触不必要的高权限能力。
艾体宝 TrueFoundry MCP 网关如何赋能企业?
TrueFoundry MCP 网关专为企业真实负载环境设计:部署在客户自有云环境。支持部署在客户自有 VPC 或本地 Kubernetes 集群中,通过 Helm 安装和管理。企业可将网关及相关日志存储部署在自有环境,减少工具调用数据经过第三方托管网关的环节。对于受监管行业,这套部署模式就能降低大量合规成本。
- 灵活部署:支持部署在客户自有云环境,帮助企业结合自身基础设施与安全要求管理工具调用链路。
- 访问控制:通过身份集成和细粒度权限配置,约束不同智能体能够访问的工具。
- 凭证托管:集中管理工具访问凭证,降低密钥分散带来的维护与安全风险。
- 集中审计与可观测性:统一追踪工具调用和相关运行信息,辅助问题排查与行为审计。
- 环境与工具隔离:按需配置工具可见范围,降低测试流程误访问生产系统的风险。
这些能力帮助企业在保留 MCP 开放性与互操作性的同时,建立更加清晰的身份、权限和运行治理机制。
| 对比维度 | 直接访问工具 | 仅使用 API 网关 | TrueFoundry MCP 网关 |
|---|---|---|---|
| 工具治理能力 | 无 | 有限 | 原生内置 |
| 访问控制 | 手动维护 | 面向应用 | 支持智能体感知的 RBAC |
| 可观测性 | 很弱 | API 层级 | 工具与业务意图层级 |
| 部署模式 | 零散临时部署 | SaaS 或本地部署 | 运行于你的自有云环境 |
总结
MCP 为 AI 模型与外部工具建立了统一的交互方式,但无法独立解决企业级身份、权限、审计与风险控制问题。
随着 AI Agent 深入业务流程,企业需要进一步回答:谁可以调用哪些工具?操作以谁的身份执行?调用过程如何追溯?异常行为如何拦截?
通过 MCP 网关,企业可以在现有基础设施中集中管理智能体工具调用,为 AI 应用走向生产环境建立更可靠的控制基础。