摘要
Black Duck宣布退出中国市场,现有用户面临授权续约、本地技术支持、既有SBOM资产留存和CRA合规节奏中断等问题。艾体宝Mend SCA支持标准SBOM、可达性分析、许可证策略与恶意包检测,可融入现有研发流程,并由官方授权合作伙伴提供试用、POC与本地支持,助力企业平稳切换、持续满足CRA合规要求。
引言
今年 8 月,据”半导体行业观察”报道,2024 年从新思科技(Synopsys)拆分独立的 Black Duck 宣布退出中国市场,关闭中国子公司百达科软件,其中国事业部原定于 9 月 30 日结业。
(原文阅读:https://www.x-techcon.com/article/176261.html)
随着这一时间节点过去,现有用户的续约、技术支持与工具切换安排,正逐步进入需要实际决策的阶段。
Black Duck 是成立于 2002 年的软件成分分析(SCA)厂商,最初专注开源软件安全与合规治理。值得关注的是,对现有用户而言,首先需要回答的往往不是厂商为何退出,而是开源组件的安全与合规管理能否持续运行。
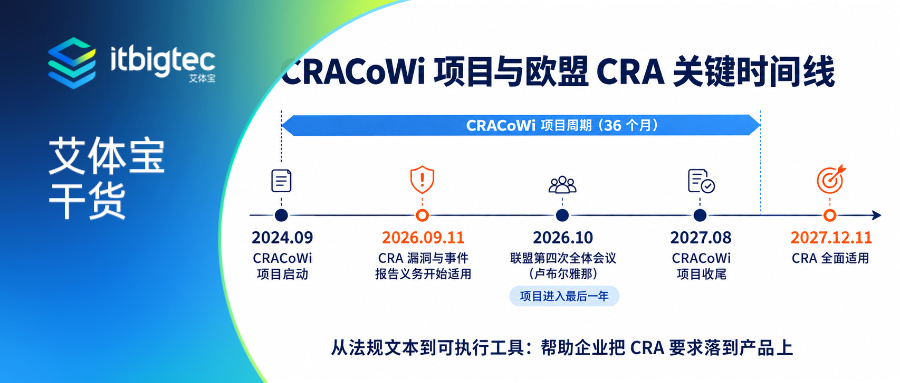
尤其对于产品出口欧盟的企业,欧盟《网络弹性法案》(CRA)第 14 条漏洞通报义务已于 2026 年 9 月 11 日起适用,开源组件治理一旦出现断档,合规证据链也可能随之受到影响。
现有用户需要尽快评估的四个问题
授权续约与采购路径
原厂不再在华直接经营后,续约渠道与合同主体需要重新确认,建议在授权到期前预留评估与切换时间。
本地技术支持的响应时效
从行业经验来看,本地服务团队调整后,部署维护、版本升级与问题排查的响应时效和沟通效率可能受到影响。
既有扫描资产的留存
历史扫描结果、软件物料清单(SBOM)与组件策略是企业多年积累的合规资产,建议尽早将 SBOM 以 SPDX、CycloneDX 等标准格式导出留存,并同步记录现有策略配置。
合规节奏不能中断
CRA 要求制造商从知悉被主动利用的漏洞起,24 小时内预警、72 小时内通报。要满足这一时限,前提是持续掌握产品使用了哪些开源组件。
艾体宝 Mend:承接开源组件治理的关键能力
艾体宝 Mend SCA 面向开源组件的识别、风险排序与修复,可帮助企业在工具切换期间保持治理连续:
- 支持标准 SBOM 格式,便于衔接既有清单:支持导出 SPDX、CycloneDX 格式 SBOM,并可导入第三方 SBOM,结合 VEX 数据说明各组件漏洞的可利用性。
- 可达性分析,聚焦真实风险:追踪自有代码到直接与传递依赖的调用链,判断应用是否实际调用了存在漏洞的函数;结合 CVSS 4.0 与 EPSS 利用概率数据进行优先级排序。
- 许可证策略自动执行:识别直接与传递依赖的许可证类型,按企业策略告警或阻断违规许可证。
- 恶意包检测:除已知 CVE 外,还可识别仿冒包(typosquat)、依赖混淆及含后门或数据外泄代码的恶意包(适用于 npm、PyPI 等生态)。
- 融入现有研发流程:支持 GitHub、GitLab、Bitbucket、Azure DevOps 云端或自托管版本,Mend CLI 可运行于企业现有 CI 系统,并可依赖场景设置构建门禁。
- 自动化依赖更新:通过 Mend Renovate 自动生成升级过时依赖的 Pull Request。
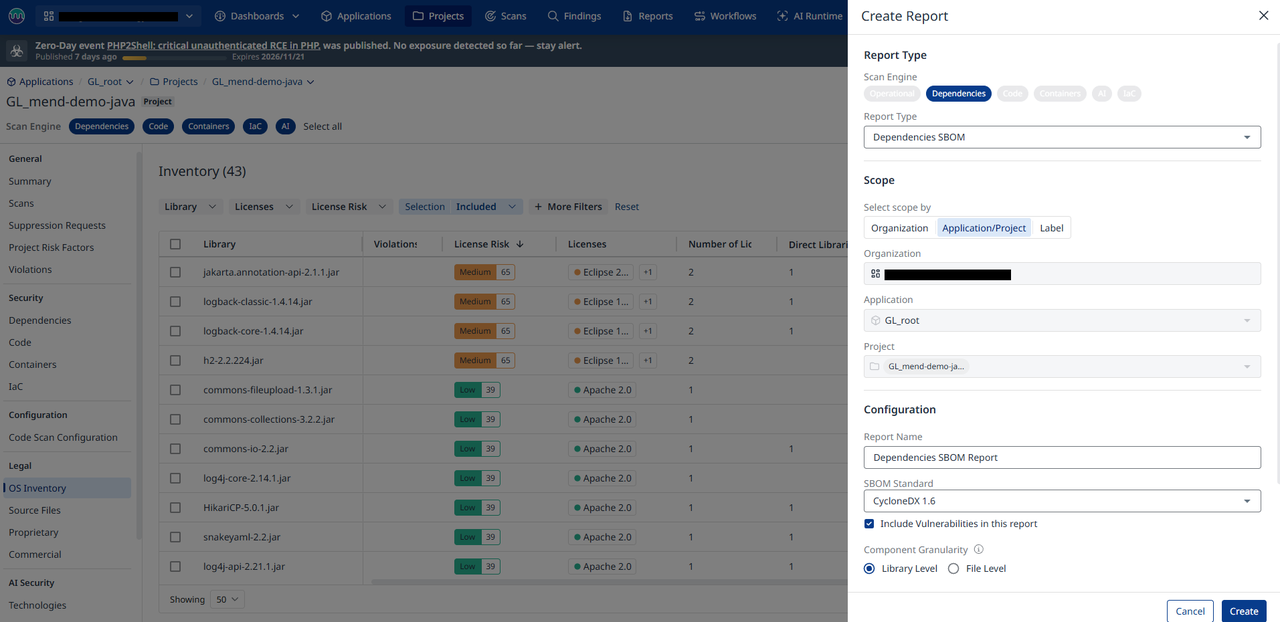
在本地服务方面,艾体宝作为 Mend.io 官方授权合作伙伴,可为企业提供正版软件免费试用、项目验证(POC)支持,以及本地技术支持与售后服务。
需要强调的是,工具可以帮助企业建立持续的组件盘点与漏洞管理机制,并协助准备合规证据,但合规本身仍需企业结合自身产品与流程建立完整的管理体系。
平稳切换的建议路径
- 盘点现状:确认现有授权到期时间、覆盖项目与扫描方式。
- 导出资产:将既有 SBOM 以 SPDX、CycloneDX 等标准格式导出留存,并记录现有策略配置。
- 对照验证:选取一个在研项目,用艾体宝 Mend 进行扫描对照,评估组件识别与漏洞结果。
- 规划切换:依验证结果安排续约窗口与工具切换节奏,避免治理出现空档。
如需了解艾体宝 Mend 或安排项目验证,欢迎联系我们。